NIST CSF 2.0 para gerentes de TI: convertir riesgos en decisiones
El marco resulta útil cuando conecta lenguaje técnico con decisiones presupuestarias y de continuidad.
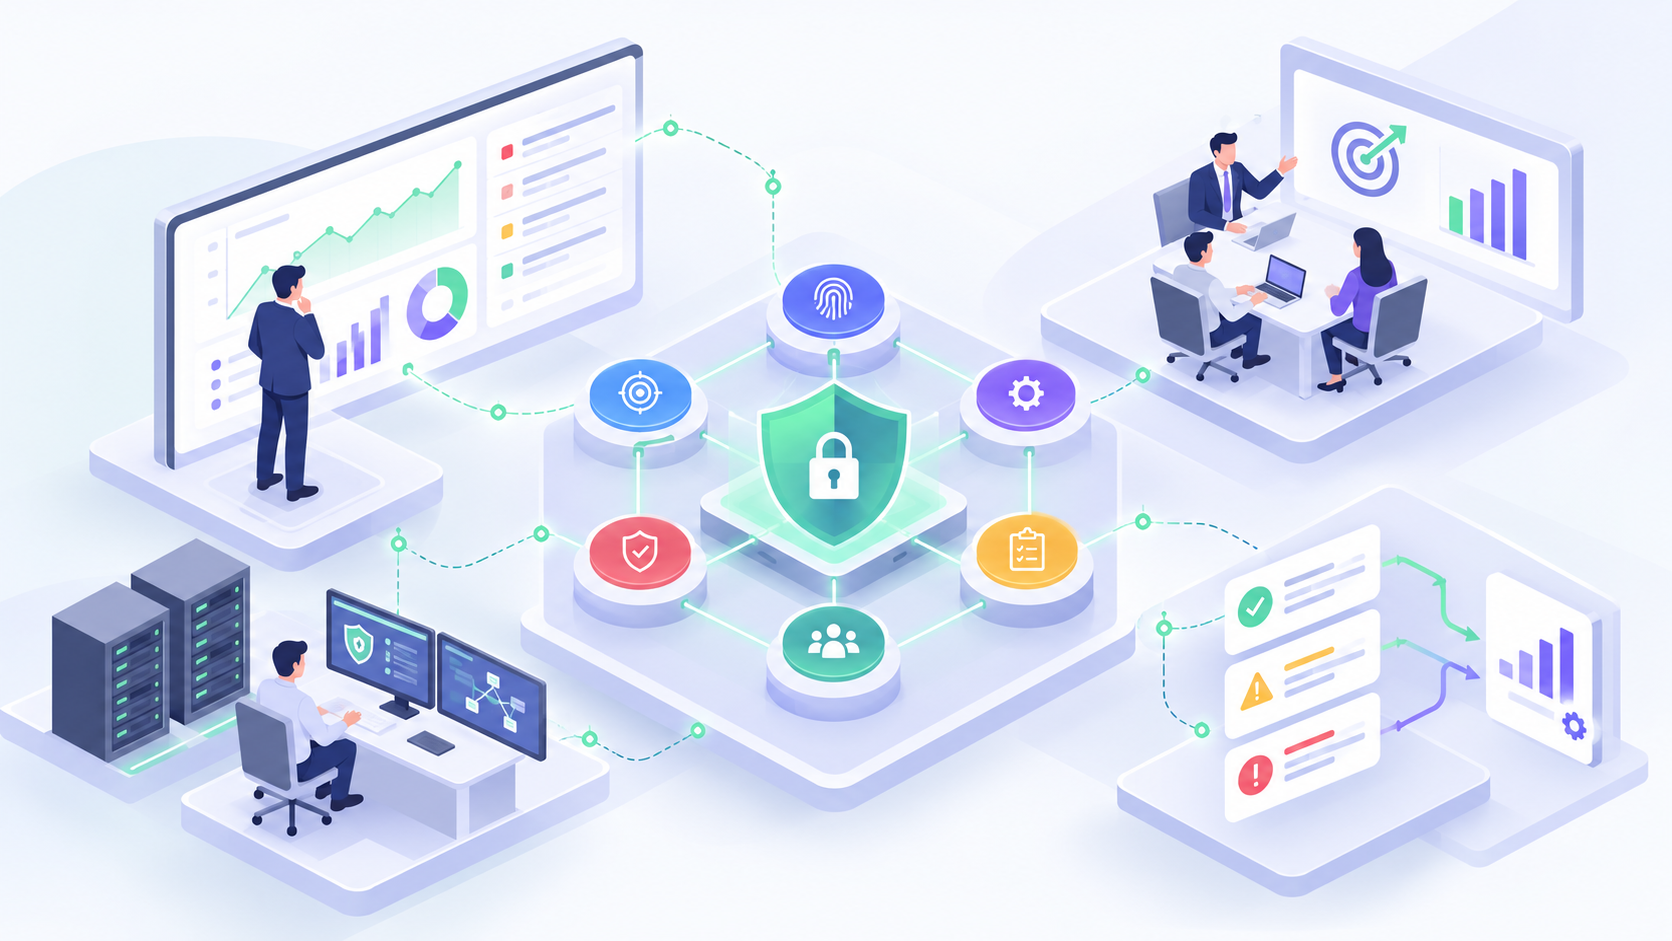
NIST CSF 2.0 permite a una dirección hablar de seguridad mediante resultados operacionales en lugar de listas de productos. Sirve para identificar brechas, asignar recursos y exigir evidencia. No es una solución automática ni una certificación: funciona mejor como marco para conversaciones informadas sobre riesgos y continuidad.
Las seis funciones en lenguaje de negocio
Govern define estrategia y responsables; Identify obliga a entender activos y procesos; Protect reúne salvaguardas; Detect permite observar anomalías; Respond organiza contención y coordinación; Recover se ocupa de restablecer servicios. No son seis departamentos ni seis licencias. Funcionan como una cadena: monitoreo sin responsable de respuesta solo produce alertas, y respaldo sin recuperación probada no resuelve continuidad. La dirección puede utilizar estas funciones para entender por qué un control aislado no elimina una exposición relevante.
Perfil actual frente a perfil objetivo
La empresa debe describir qué controles existen hoy y qué nivel necesita para sostener operaciones y obligaciones. Cada afirmación debería contar con evidencia: inventario, revisión de cuentas, pruebas de recuperación, registros de capacitación o incidentes simulados. El perfil objetivo no tiene que copiar el de otra organización. Una empresa con aplicaciones expuestas y una planta industrial enfrentan prioridades distintas. Las brechas conforman un plan de trabajo, no una puntuación con apariencia científica que podría inducir a decisiones equivocadas.
Priorizar sin comprar herramientas prematuramente
Antes de un nuevo SIEM, EDR o plataforma GRC, pregunte qué riesgo se reducirá, quién utilizará la herramienta y qué proceso cambiará. Si no existe inventario de servicios críticos, el sistema de detección podría concentrarse en activos secundarios. Si una cuenta compartida administra producción, tal vez separar identidades tenga más valor inmediato. Combine probabilidad, impacto, exposición, dependencia y costo de tratamiento. Exija alternativas y riesgos residuales en la propuesta, no solamente una lista de funcionalidades.
Una secuencia de trabajo trimestral
Durante las primeras semanas reúna a negocio, operaciones y TI para identificar los escenarios que más podrían afectar ingresos, seguridad de personas o continuidad. Recolecte evidencias e identifique responsables. Seleccione luego tres o cuatro resultados verificables: acceso reforzado, recuperación ensayada, activos críticos identificados y capacidad de respuesta. Asigne hitos, dependencias y criterios de cierre. Al concluir el trimestre, revise qué cambió realmente y qué riesgos requieren aprobación adicional, sin confundir tareas realizadas con capacidades consolidadas.
Métricas que sí ayudan a decidir
Un tablero ejecutivo puede mostrar sistemas críticos sin prueba de recuperación, cuentas privilegiadas pendientes de revisión y hallazgos expuestos sin tratamiento. La criticidad debe acompañar cada porcentaje: 95 % de parches no compensa necesariamente que el 5 % restante corresponda a facturación. Reporte tendencias, incertidumbre y excepciones autorizadas. El propósito de una métrica es habilitar una decisión, por ejemplo financiar un cambio, aceptar temporalmente un riesgo o acelerar remediación.
Relación con otros marcos y la operación
CSF puede coexistir con ISO 27001, controles internos y requisitos contractuales, pero no sustituye evaluaciones legales ni auditorías especializadas. Documente cómo las prácticas se implementan en servidores, aplicaciones, identidad y proveedores. Las evidencias deben obtenerse de la operación real y mantenerse. ZopiTech puede ayudar a identificar brechas técnicas y desarrollar un backlog medible para el negocio, sin presentar el marco como un certificado ni prometer una mejora universal.
Caso de decisión: muchas alertas y pocas respuestas
Una empresa incorpora monitoreo y comienza a recibir cientos de alertas semanales. Aunque el tablero muestra actividad, los responsables no saben cuáles incidentes amenazan la facturación ni quién debe contestar fuera de horario. Utilizando el CSF 2.0, el diagnóstico deja de centrarse en la cantidad de eventos: Govern identifica al responsable de la respuesta; Identify clasifica servicios críticos; Detect define señales accionables; Respond determina escalamiento y contención; Recover verifica la continuidad. El resultado podría ser asignar cobertura operativa y diseñar procedimientos antes de financiar nuevas herramientas. Esta manera de describir la brecha facilita que gerentes no especialistas discutan prioridades con datos comparables y evita confundir intensidad de monitoreo con capacidad de defensa.
Cómo presentar un perfil ejecutivo comprensible
Un informe práctico puede agrupar cinco escenarios: pérdida de una cuenta administrativa, caída de la aplicación de ventas, filtración de documentos, indisponibilidad de respaldo y compromiso de un proveedor. Para cada uno, registre exposición, controles existentes, evidencia de prueba, dueño de la decisión y trabajo necesario. Luego compare situación actual y objetivo deseado sin asignar porcentajes arbitrarios de ciberseguridad. La gerencia debe saber qué decisiones requieren inversión y cuáles necesitan coordinación interna. Conviene revisar las brechas trimestralmente porque nuevas aplicaciones, personal o contratos cambian el contexto. Si una acción crítica no puede ejecutarse por falta de recursos, debe explicitarse el riesgo residual en lugar de esconderlo como una tarea pendiente.
Para decidir los siguientes pasos
Parta con un perfil actual limitado a servicios esenciales y elija resultados verificables para el siguiente trimestre. El objetivo es dar a la gerencia visibilidad sobre las decisiones que faltan y el riesgo que mantienen.
El objetivo no es sumar tecnología porque sí, sino comprender el problema, simplificar el camino y construir lo que genera valor.
Llevemos la idea a un plan de implementación.
Podemos revisar tu contexto, restricciones y el camino más corto para generar valor.