Seguridad en Debian: controles básicos antes de exponer un servidor
Una configuración funcional no equivale a una configuración segura.
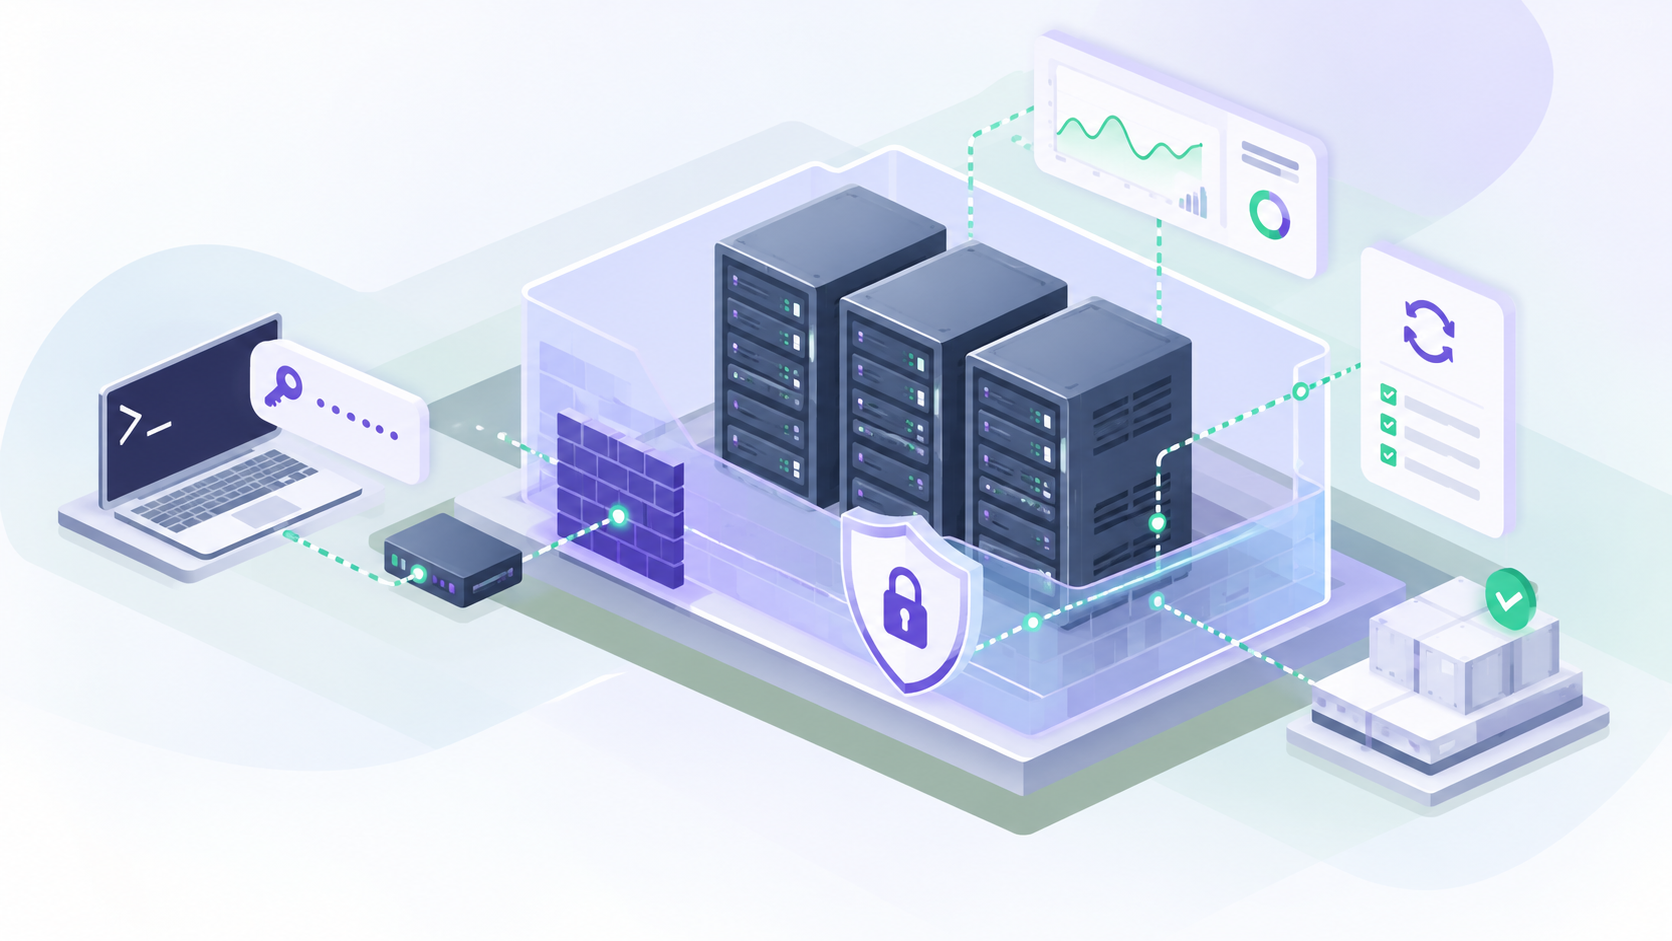
Un servidor Debian puede estar operativo y aun así presentar accesos excesivos, aplicaciones sin soporte o recuperación no comprobada. Para quien autoriza ponerlo en producción, el desafío es verificar controles y responsabilidades sin exigir comandos que pongan en riesgo la disponibilidad del servicio.
Inventario y exposición antes de tocar la configuración
Registre servicio, dueño, versión de sistema, componentes, datos procesados, conexiones y usuarios que lo administran. Una API de clientes expuesta a internet no requiere los mismos controles que un servidor de pruebas desconectado. Identifique qué puertos deben ser accesibles y desde dónde. Evite cerrar conexiones sin una vía alternativa: un cambio bien intencionado puede dejar equipos inaccesibles. Apruebe ventanas, pruebas y retroceso, especialmente cuando existen dependencias desconocidas.
Actualizaciones con gestión de cambios
Revise soporte de Debian, repositorios de terceros y ciclo de vida de aplicaciones y contenedores. Priorice correcciones según exposición, explotación conocida y consecuencias de una interrupción. Un servidor que lleva años sin actualizar quizá requiera reconstrucción, no una actualización apresurada. Pruebe versiones y dependencias en un ambiente apropiado y tenga respaldo previo. El indicador ejecutivo no es la cantidad de paquetes actualizados sino la reducción comprobada de exposiciones significativas sin deteriorar la operación.
Administración, privilegios y secretos
Use identidades individuales, permisos mínimos y trazabilidad de acciones administrativas. Considere SSH mediante claves, segundo factor y políticas de sudo según el contexto. Retire accesos de proveedores al terminar sus funciones y revise cuentas de servicio. Las credenciales en archivos del proyecto y los tokens sin rotación amplían el impacto de una filtración. No aplique bloqueos generales de forma remota sin sesión de respaldo: la seguridad también exige mantener capacidad de recuperación y administración.
Red y servicios con el menor alcance
Deshabilite demonios innecesarios, proteja bases de datos que no deban estar expuestas y compruebe segmentación y firewall. Revise certificados, TLS, cabeceras y permisos de directorios. Configure aplicaciones y servidores web de manera coordinada; no basta cerrar un puerto si un panel sensible permanece público por otro endpoint. Las comprobaciones deben combinar inventario, escaneo autorizado y pruebas funcionales para asegurar que los controles funcionan sin interrumpir integraciones legítimas.
Monitoreo y capacidad de recuperación
CPU y memoria saludables no demuestran seguridad. Centralice eventos relevantes, sincronice relojes y defina alertas que alguien pueda atender. Determine responsables fuera de horario, preservación de evidencias y escalamiento de incidentes. Pruebe respaldos incluyendo archivos de configuración, bases de datos y claves necesarias. Un plan de respuesta debe funcionar incluso si el sistema de correo o autenticación está afectado. La dirección necesita conocer el tiempo real de restauración de los servicios principales.
Seguridad del proceso de despliegue
Versione configuraciones y aplicaciones, gestione secretos fuera del código y utilice controles en CI/CD. Separe ambientes DEV, QA y PROD cuando el riesgo lo justifique y evite cambios manuales sin registro. Las pruebas unitarias, HTTP y E2E detectan regresiones funcionales que pueden surgir después de endurecer un entorno. Documente rollback y responsables antes de publicar. ZopiTech puede vincular hardening, monitoreo y automatización a evidencias verificables, en lugar de entregar únicamente un listado de recomendaciones genéricas.
Caso de decisión: un servidor heredado sostiene una API
Una compañía mantiene una API utilizada por varias aplicaciones y descubre que el servidor tiene componentes fuera de soporte. La reacción de aplicar actualizaciones masivas durante horario de operación puede provocar una caída que afecte clientes y equipos internos. La alternativa profesional empieza con inventario de dependencias, revisión de copias, ambiente de ensayo y evaluación de rutas de migración. Es posible que un control temporal de acceso reduzca la exposición mientras se prepara el reemplazo, pero debe existir dueño y fecha de expiración. El comité de cambios necesita entender el costo de la intervención, la posibilidad de revertirla y los riesgos de seguir operando igual. El objetivo no es demostrar que Linux es seguro por sí solo, sino que los servicios se administran con un nivel de riesgo conocido.
Una ficha mínima de puesta en producción
Antes de liberar un servidor, solicite una ficha que incluya propietario del servicio, versión de sistema y runtime, repositorios autorizados, puertos expuestos, cuentas privilegiadas, ubicación de secretos, respaldos y procedimiento de restauración. Añada evidencia de pruebas funcionales y de conectividad después de aplicar cambios en firewall o autenticación. La monitorización debe identificar responsables claros y umbrales relacionados con funcionamiento del servicio, no solo consumo de recursos. Verifique que los permisos sobre archivos y directorios no impidan tareas de la aplicación ni expongan datos privados. Cuando infraestructura se administra por scripts, éstos deben estar versionados y revisados para facilitar reconstrucción y auditoría. Un resultado útil es poder explicar cuándo, por qué y por quién cambió el servidor.
Para decidir los siguientes pasos
El resultado que conviene exigir es un estado de riesgos, acciones priorizadas, pruebas superadas y responsables asignados. Endurecer Debian es un proceso continuo de operación, no un comando ejecutado una sola vez.
El objetivo no es sumar tecnología porque sí, sino comprender el problema, simplificar el camino y construir lo que genera valor.
Llevemos la idea a un plan de implementación.
Podemos revisar tu contexto, restricciones y el camino más corto para generar valor.