ISO 27001:2022: por dónde empezar en una empresa chilena
Antes de comprar herramientas, la organización necesita decidir qué protege y por qué.
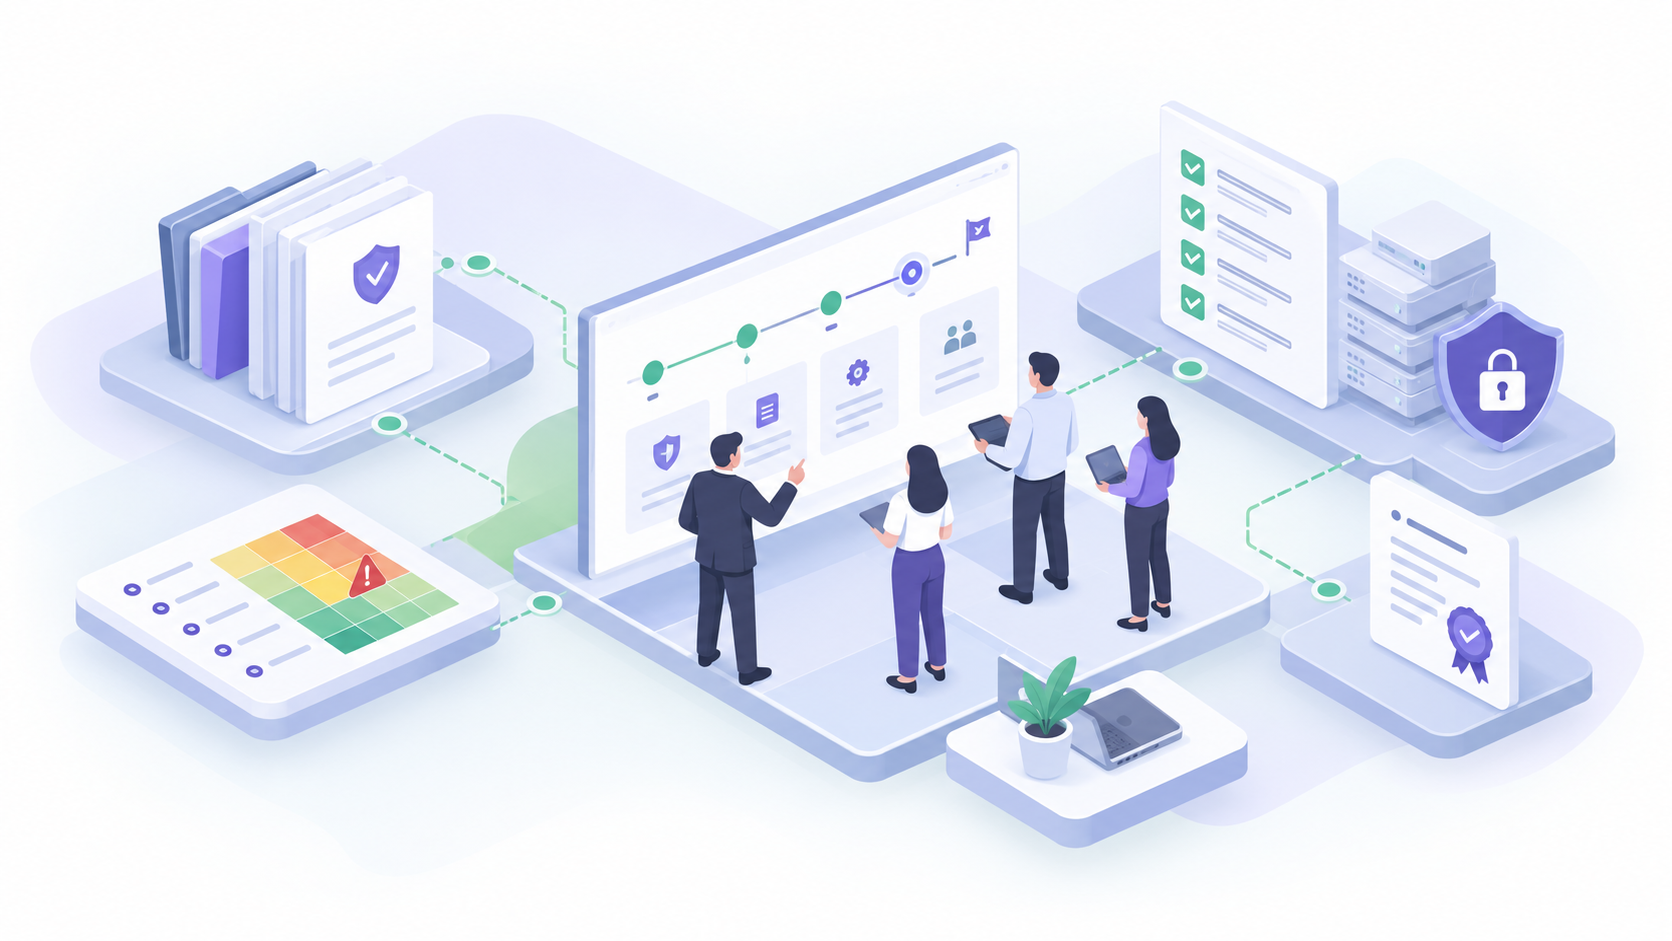
ISO 27001:2022 no empieza comprando herramientas. La dirección debe definir qué información y procesos protege, el alcance del sistema de gestión, los responsables y los criterios para aceptar riesgos. Un SGSI útil debe sobrevivir a la auditoría y formar parte de las decisiones cotidianas de la empresa.
El alcance es una decisión empresarial
Definir el alcance obliga a identificar procesos, activos, sedes, proveedores y dependencias. Un alcance excesivo consume recursos; uno demasiado estrecho puede dejar fuera los riesgos que motivaron el proyecto. La gerencia debe participar porque conoce el impacto de una interrupción, los compromisos contractuales y los datos importantes. Antes de contratar una consultoría, acuerde qué unidades y sistemas participarán y qué interfaces deberán documentarse. No trate el alcance como un detalle que decide únicamente TI: condiciona presupuesto, responsabilidades y utilidad de la evidencia.
Gobierno y responsables reales
Un responsable de seguridad coordina, pero no debe asumir las decisiones que corresponden a dueños de procesos. Defina patrocinio ejecutivo, propietarios de riesgos, responsables de controles y una instancia para aprobar excepciones. Las políticas necesitan procedimientos operativos, capacitación y capacidad para actuar. Si nadie revisa accesos, proveedores o incidentes después de la implantación, el SGSI termina convertido en archivos sin dueño. La dirección puede exigir un reporte periódico de decisiones pendientes, riesgos aceptados y controles que fallaron en las pruebas, en vez de contar documentos.
Riesgos, tratamiento y evidencia
Una evaluación útil conecta amenazas, debilidades, consecuencias y controles existentes. Establezca criterios consistentes y priorice por impacto operacional; no intente completar formularios para cada activo sin comprender los escenarios. El plan de tratamiento debe mostrar plazos, responsables y evidencias. La Declaración de Aplicabilidad documenta qué controles del Anexo A corresponden al contexto y por qué, sin implantar todos indiscriminadamente. Revise respaldos, privilegios y continuidad con pruebas, no únicamente con declaraciones. La aceptación del riesgo residual es una decisión explícita que debe quedar registrada.
Hoja de ruta y costos
Durante las primeras semanas acuerde alcance, inventario crítico y criterios de riesgos. A continuación, levante brechas, defina controles, ejecute acciones, recolecte evidencia y prepare auditoría interna y revisión por la dirección. La velocidad depende de madurez, recursos y complejidad; nadie puede prometer una certificación responsable sin diagnóstico. Pregunte por trabajo interno requerido, capacitación, mantenimiento del SGSI y costos posteriores al proyecto. Evite comprar un software especializado antes de saber qué riesgo ayudará a controlar y quién lo operará.
Qué exigir al proveedor
Una propuesta útil delimita alcance, método de evaluación, entregables, apoyo a los responsables internos y cómo se transferirá conocimiento. Pida evidencia verificable, no políticas genéricas que solo cambian el logotipo. Determine si el objetivo es alineamiento inicial, implantación formal o certificación; son resultados distintos. Las obligaciones chilenas aplicables deben revisarse por sector, actividad y contratos; ISO 27001 no reemplaza las exigencias legales. Al cierre, la gerencia debería poder describir qué riesgos están tratados, cuáles permanecen y cómo comprobará las mejoras en los siguientes meses.
Caso de decisión: un nuevo contrato exige evidencias
Supongamos que una empresa de servicios tecnológicos quiere cerrar un contrato corporativo y recibe un cuestionario sobre seguridad de la información. La respuesta rápida sería redactar políticas para cumplir con las casillas, pero eso no resuelve cómo se protegen los datos del cliente ni quién autoriza accesos. La dirección tendría que identificar primero las aplicaciones involucradas, sus proveedores, la localización de los respaldos y los trabajadores que pueden tratar información. El equipo técnico aportaría diagramas, registros de cambios y pruebas de recuperación. El área comercial verificaría qué controles exige realmente el cliente y qué afirmaciones se pueden acreditar. Si existen brechas, conviene transparentar un plan de tratamiento con fechas y responsables, en vez de declarar un nivel de madurez que aún no se ha alcanzado. Esta aproximación reduce el riesgo de incumplimiento contractual y transforma la exigencia comercial en un proyecto con valor operativo.
Indicadores y decisiones que no deberían postergarse
La gerencia puede revisar mensualmente la proporción de procesos críticos con responsables asignados, riesgos evaluados, accesos privilegiados revisados y pruebas de restauración documentadas. Debe tratar por separado los compromisos vencidos y las excepciones que requieren aceptación formal. No se recomienda medir el avance solo por cantidad de procedimientos escritos o controles marcados en una planilla. También es necesario presupuestar las horas internas: entrevistas, definición de riesgos, implementación de controles y auditoría no desaparecen por contratar un consultor. Antes de iniciar un proceso formal de certificación, conviene confirmar que las prácticas funcionan durante un periodo razonable y que la evidencia pertenece al alcance acordado. La certificación puede ser un hito comercial importante, pero no reemplaza la gestión permanente.
Para decidir los siguientes pasos
ZopiTech puede ayudar a definir un diagnóstico de alcance, riesgos tecnológicos y evidencias para elaborar una hoja de ruta realista. El resultado esperado es un proceso de mejora sostenible y verificable, no una promesa automática de certificación.
El objetivo no es sumar tecnología porque sí, sino comprender el problema, simplificar el camino y construir lo que genera valor.
Llevemos la idea a un plan de implementación.
Podemos revisar tu contexto, restricciones y el camino más corto para generar valor.