Pentesting o análisis de vulnerabilidades: qué necesita tu empresa
Pentesting y análisis de vulnerabilidades no son equivalentes. Una guía para gerentes y responsables de TI sobre alcances, evidencia, continuidad y criterios para contratar.
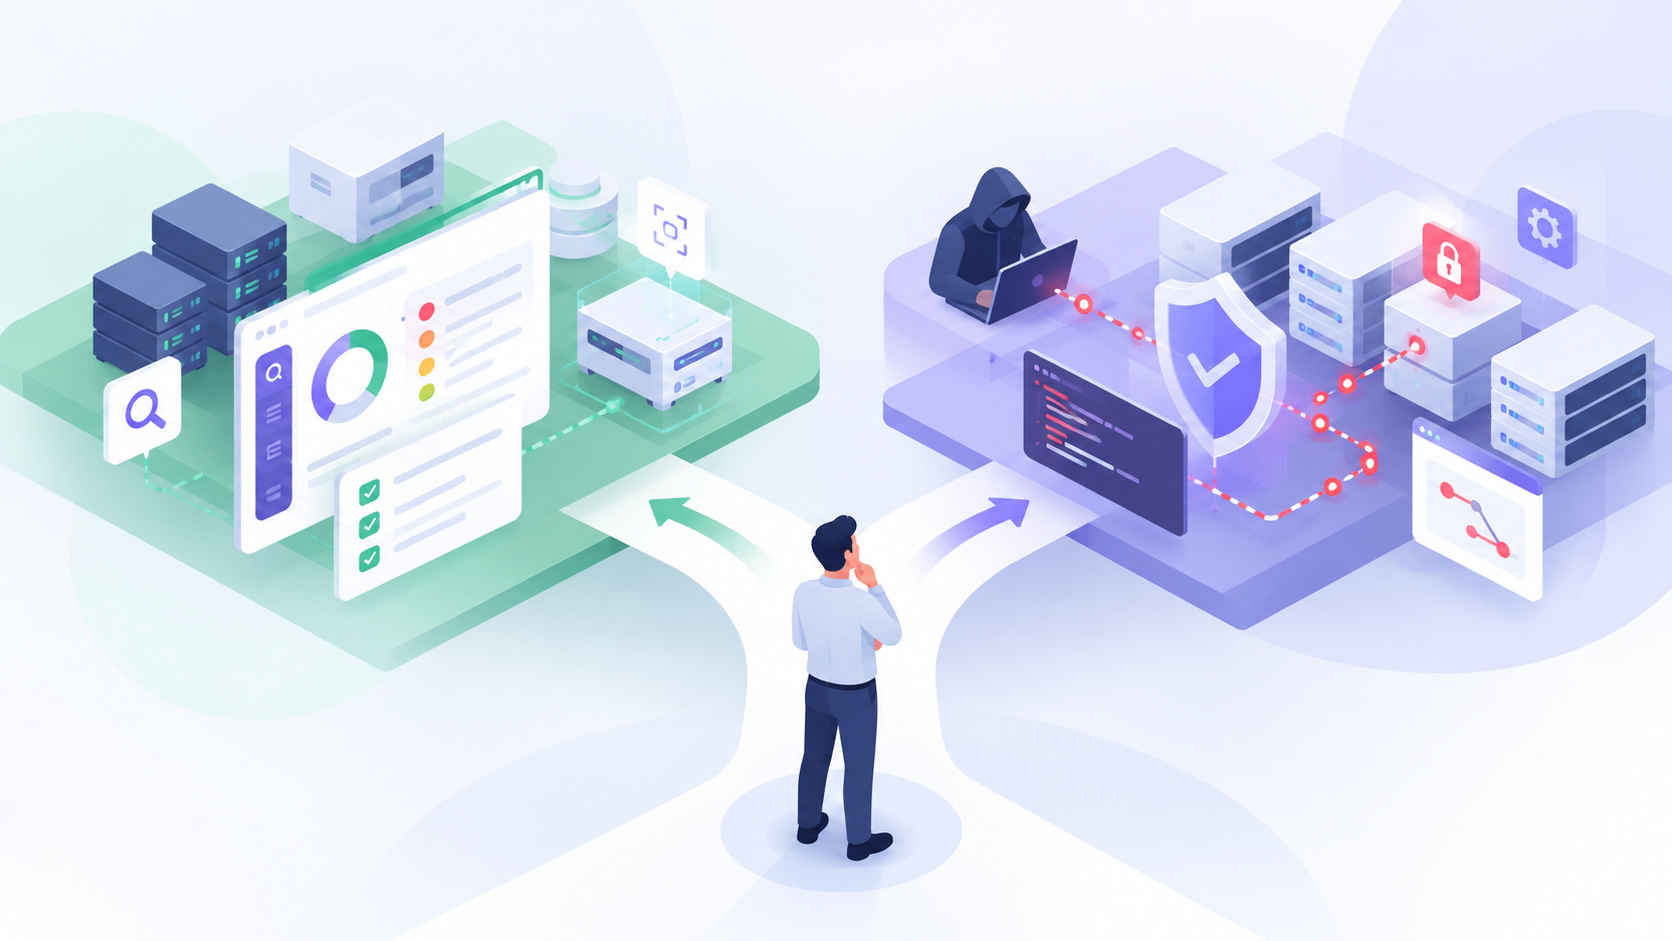
Una empresa recibe dos propuestas de ciberseguridad. Una ofrece un escaneo automatizado de vulnerabilidades; la otra, un pentest con especialistas. Ambas prometen identificar problemas, pero sus alcances y conclusiones son distintos. Elegir únicamente por precio puede generar una falsa sensación de protección o una inversión que no responde al riesgo principal.
Para un gerente general, un responsable de TI o un encargado de riesgos, la pregunta relevante no es «¿cuál herramienta encuentra más fallas?». Es qué necesitamos saber para tomar una decisión, en qué activos, con qué nivel de evidencia y dentro de qué restricciones operacionales.
Dos servicios que responden preguntas diferentes
Un análisis de vulnerabilidades busca identificar debilidades conocidas o configuraciones inseguras en un conjunto definido de activos: servidores, sitios web, redes, aplicaciones y componentes. Puede combinar descubrimiento, escáneres automatizados, comprobaciones autenticadas y revisión técnica. Su valor está en la cobertura repetible, la detección temprana y el seguimiento de la remediación.
Un pentest o prueba de penetración autorizada intenta determinar, dentro de reglas acordadas, si determinadas debilidades pueden ser explotadas y qué impacto práctico tendrían. Puede evaluar rutas de ataque, fallas de autorización, encadenamiento de debilidades y acceso indebido a datos o funciones críticas.
No hay que confundir esto con una intrusión real ni con un ataque sin restricciones. Un pentest profesional tiene objetivos, autorizaciones, ventanas, límites y procedimientos para manejar evidencias. Incluso con estas precauciones existe riesgo operacional, por lo que debe planificarse.
La diferencia para la dirección: el análisis responde principalmente «¿qué debilidades detectamos y cómo evolucionan?». El pentest ayuda a responder «¿qué podría conseguir un atacante en estas condiciones y cuál sería el impacto?».
Qué conviene contratar según el escenario
Una infraestructura grande y cambiante
Si la organización administra decenas de servidores, incorpora equipos frecuentemente o cambia software cada semana, necesita visibilidad continua. Un análisis de vulnerabilidades periódico, acompañado de inventario y gestión de parches, suele entregar una base más útil que una única prueba anual.
La frecuencia debe ajustarse a la criticidad y la exposición; no existe un calendario universal. Los activos expuestos a internet y los sistemas críticos merecen mayor atención.
Una aplicación crítica antes de salir a producción
En una plataforma que procesa datos sensibles, pagos, información de clientes u órdenes operacionales, el riesgo no se limita a versiones vulnerables. Hay que comprobar si un usuario puede acceder a información de otro, saltarse autorizaciones o alterar un flujo de negocio.
Aquí una prueba de penetración enfocada en la aplicación y sus APIs puede complementar revisiones de código, pruebas automatizadas de seguridad y análisis de dependencias. El alcance debe incluir roles, procesos sensibles y mecanismos de autenticación.
Una exigencia contractual o una auditoría
Cuando un cliente solicita evidencia de seguridad, primero hay que interpretar exactamente qué exige el contrato. Un informe de escaneo no reemplaza automáticamente un pentest, ni un pentest equivale a una certificación. También puede ser necesario demostrar remediación, políticas, controles operativos o evaluación de riesgos.
Conviene confirmar formato, vigencia, independencia y requisitos de retest antes de contratar. Esto evita descubrir al final que la evidencia entregada no cumple con lo solicitado.
Después de un incidente o cambio de arquitectura
Una migración a la nube, una integración entre redes o la aparición de accesos anómalos justifican una evaluación específica. Si hubo un incidente, la primera prioridad podría ser contención e investigación forense, no iniciar inmediatamente un pentest. Una vez estabilizado el entorno, ambas prácticas pueden ayudar a identificar y verificar debilidades.
El costo importante no es solo el presupuesto
Comparar propuestas requiere mirar más allá del valor total. Considera cuánto cuesta detener un sistema, cuántas personas internas participarán, si se necesita una ventana nocturna y qué evidencia se obtendrá.
Un escaneo mal interpretado puede producir cientos de alertas sin prioridades claras. Un pentest con alcance demasiado estrecho puede entregar un informe convincente que deja fuera los procesos de mayor riesgo. En ambos casos, el problema no es necesariamente la técnica; es la decisión de alcance.
Para evaluar retorno, conviene observar indicadores gestionables: porcentaje de activos cubiertos, tiempo de corrección de hallazgos críticos, reincidencia, sistemas sin propietario y porcentaje de correcciones verificadas. Ninguno demuestra por sí solo que una empresa es invulnerable.
Cinco preguntas que la gerencia debería hacer al proveedor
1. ¿Qué sistemas y procesos están incluidos? Solicita inventario, dominios, rangos de red, aplicaciones, APIs, entornos y exclusiones. Un «pentest completo» sin alcance definido es una señal de alerta.
2. ¿Cómo se evalúa el impacto? Los hallazgos deberían conectar vulnerabilidad, evidencia, condiciones de explotación, activo afectado e implicancia para el negocio. Una severidad automática no siempre refleja el riesgo real.
3. ¿Qué medidas protegen la continuidad? Deben existir reglas de interacción, contactos de emergencia, manejo de credenciales, límites de carga y criterios para detener las pruebas. En producción, la coordinación con operaciones es fundamental.
4. ¿Cómo se tratarán los datos obtenidos? Pregunta por almacenamiento, cifrado, acceso, retención y eliminación de capturas o evidencias. Los informes pueden contener información extremadamente sensible.
5. ¿Incluye validación de correcciones? Un retest permite comprobar si la debilidad fue efectivamente mitigada. También aclara qué hallazgos se aceptan temporalmente como riesgo y quién lo autoriza.
Una combinación razonable para empresas medianas
Una estrategia pragmática puede comenzar con inventario y clasificación de activos. Después, establecer una rutina de detección y corrección de vulnerabilidades, con responsables y plazos basados en riesgo. Complementariamente, realizar pentests sobre aplicaciones críticas, cambios relevantes o superficies donde el impacto potencial sea alto.
El orden importa: descubrir, priorizar, corregir y verificar. Si una organización solo acumula informes, su nivel de exposición puede permanecer intacto.
Para sistemas legados también es necesario considerar dependencias obsoletas, ausencia de ambientes de prueba y dificultades de actualización. En estos casos, controles compensatorios y planes de modernización pueden ser tan importantes como una recomendación de parche.
Qué debería recibir la dirección al terminar
El entregable útil no es una lista interminable de CVE. Es un resumen ejecutivo que distinga riesgos críticos, escenarios de impacto, responsables, acciones recomendadas, esfuerzo estimado y decisiones pendientes. El equipo técnico necesita además evidencias reproducibles de forma segura y detalles suficientes para corregir.
La dirección debería poder responder: ¿cuáles son nuestros tres riesgos más urgentes?, ¿qué ocurriría si se materializan?, ¿qué haremos durante los próximos 30, 60 y 90 días?, ¿cómo sabremos que avanzamos?
Cómo abordarlo en ZopiTech
En ZopiTech proponemos partir por una conversación de alcance: entender los servicios críticos, su exposición, las dependencias y la necesidad que motivó la evaluación. Desde ahí se puede definir si corresponde análisis de vulnerabilidades, pentest focalizado o una combinación gradual.
No prometemos que una prueba elimine todos los riesgos. El objetivo es entregar evidencia útil para decidir y un camino verificable de mejora, sin interrumpir innecesariamente la operación.
¿Tienes una plataforma crítica, una auditoría próxima o dudas sobre qué evaluación contratar? Podemos ayudarte a delimitar el alcance y los resultados esperados antes de iniciar un servicio.
El objetivo no es sumar tecnología porque sí, sino comprender el problema, simplificar el camino y construir lo que genera valor.
Llevemos la idea a un plan de implementación.
Podemos revisar tu contexto, restricciones y el camino más corto para generar valor.