Dos semanas difíciles para Internet: PHP2Shell, Java, Node.js y la confianza digital
PHP2Shell, parches críticos de Java y Node.js, fallas en GitLab y ataques a la cadena de suministro marcaron octubre de 2026. Qué revisar y cómo reducir riesgos.
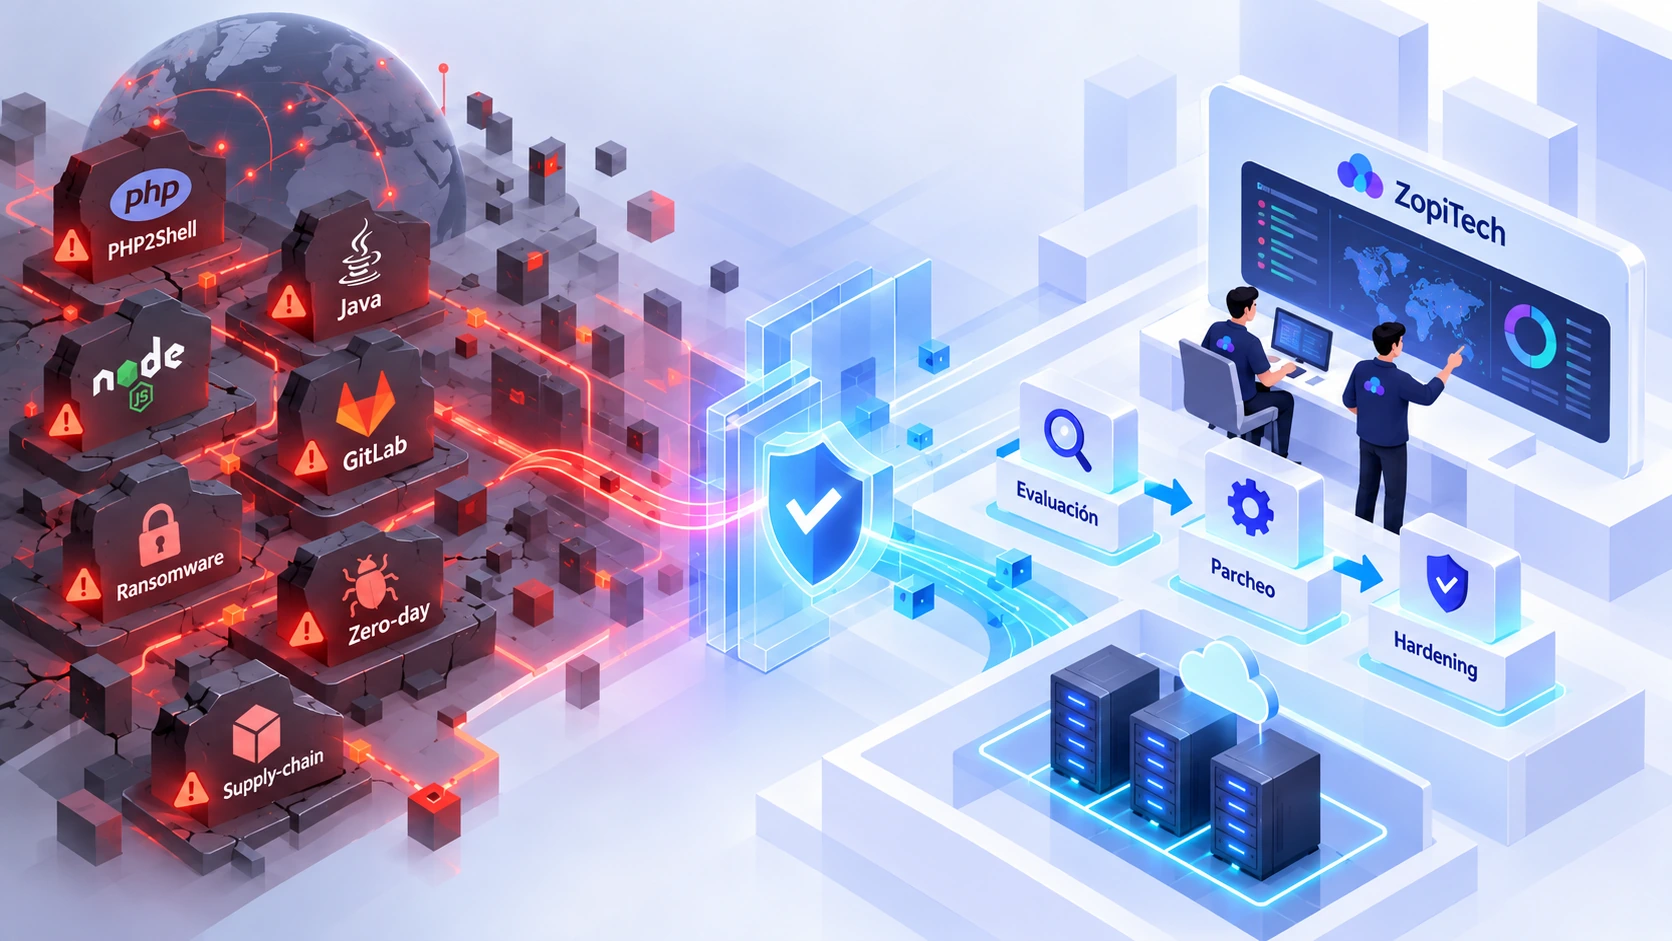
En apenas dos semanas, entre el 10 y el 24 de octubre de 2026, llegaron alertas de seguridad desde varias capas de Internet: el propio intérprete de PHP, Java, Node.js, GitLab, los paquetes de terceros y los certificados HTTPS. No fueron un único ataque ni una falla común. Pero, al mirarlos juntos, aparece una conclusión: una aplicación puede estar correctamente desarrollada y seguir expuesta por aquello sobre lo que se ejecuta.
¿La pregunta importante para una empresa? No es solo cuántos CVE aparecieron, sino si sabe dónde utiliza estas tecnologías, qué sistemas están realmente expuestos y cómo corregirlos sin interrumpir su operación.
Dos semanas, varios frentes de riesgo
| Fecha | Caso | Qué ocurrió |
|---|---|---|
| 14 de octubre | PwnEscape / Linux KVM | Una investigación sobre aislamiento de máquinas virtuales y parches del kernel. |
| 17–20 de octubre | eMudhra | Ocho certificados de autoridades intermedias tenían claves privadas débiles. |
| 20 de octubre | Oracle Java SE | 55 parches de seguridad; Oracle indicó que 49 fallas podrían explotarse remotamente sin autenticación en condiciones específicas. |
| 21 de octubre | PHP2Shell | Dos fallas críticas en PHP con potencial de ejecución remota sin credenciales. |
| 21 de octubre | Node.js | Diez vulnerabilidades corregidas, una de ellas en la descompresión Brotli. |
| 21 de octubre | GitLab | Una vulnerabilidad potencial de ejecución remota sin autenticación, CVSS 10,0. |
| 21 de octubre | LiteLLM | Paquetes e imágenes oficiales contaminados con malware para robar credenciales. |
Una precisión: esta tabla combina investigaciones, correcciones y un incidente malicioso confirmado. No implica que todos los sistemas hayan sido atacados ni que cada vulnerabilidad haya sido explotada masivamente.
PHP2Shell: el problema puede estar debajo de Laravel, WordPress o tu aplicación
El 21 de octubre PHP publicó versiones de emergencia para CVE-2026-109618 y CVE-2026-109619. Ambas afectan al núcleo de PHP y, bajo condiciones explotables, permiten ejecución remota de código sin autenticación.
El impacto no depende necesariamente de que exista una falla en el código de negocio. Una aplicación bien construida puede estar ejecutándose sobre un runtime vulnerable. Es uno de los motivos por los que una auditoría centrada únicamente en el código fuente resulta insuficiente.
| Rama de PHP | Versión mínima corregida |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 |
El proyecto PHP señaló expresamente que no existen mitigaciones completas que sustituyan la actualización. En ramas fuera de soporte debe evaluarse una migración o un esquema de parches extendidos respaldado por el proveedor.
Qué revisar: procesos PHP-FPM, contenedores, aplicaciones secundarias, entornos de pruebas y tareas programadas. Hay que comprobar la versión utilizada por cada servicio, no únicamente la que responde al ejecutar PHP desde consola.
Palo Alto Networks describió una superficie potencialmente vulnerable muy amplia y pruebas de concepto observadas. Sin embargo, tener una instalación potencialmente vulnerable no equivale a haber sufrido un compromiso. Confundir esas cifras solo genera alarma y malas decisiones.
Java: actualizar el runtime también es proteger el negocio
El 20 de octubre Oracle publicó su actualización crítica con 55 correcciones en Java SE. De acuerdo con su matriz de riesgos, 49 vulnerabilidades podrían ser aprovechables remotamente y sin autenticación en las condiciones correspondientes.
Java sostiene muchas aplicaciones empresariales que no aparecen en la portada de una compañía: procesos de integración, servicios batch, herramientas administrativas, aplicaciones heredadas y productos de terceros. A menudo se mantienen sin cambios durante años porque «funcionan». Pero un servicio estable no es necesariamente un servicio protegido.
Qué revisar: versiones JDK/JRE, runtimes empacados dentro de productos, imágenes base, bibliotecas y dependencias. Es importante identificar al responsable de cada instalación, probar actualizaciones en QA y planificar una reversión segura.
La lección no es actualizar indiscriminadamente: es conocer qué existe, priorizar según exposición y desplegar cambios verificables.
Node.js y npm: dos capas distintas de seguridad
El 21 de octubre Node.js publicó parches para las ramas 22, 24 y 26: 22.23.4, 24.22.1 y 26.12.1. Entre las correcciones destaca CVE-2026-111497: un problema en el decodificador Brotli que puede corromper memoria cuando una aplicación procesa datos comprimidos especialmente preparados, con posibilidad de ejecución remota en ciertos escenarios.
También se corrigieron comportamientos relacionados con DNS, validación de certificados TLS, generación de valores aleatorios en snapshots y permisos de archivos.
Aquí conviene hacer una distinción: Node.js es el runtime; npm es el ecosistema de paquetes. Actualizar las dependencias de una aplicación no actualiza automáticamente Node.js. Y actualizar Node.js tampoco garantiza que los paquetes instalados estén libres de contenido malicioso.
Un antecedente inmediato, fuera del período principal, ocurrió el 8 de octubre: la versión maliciosa tensorlake 0.5.144 fue publicada en npm a través de un flujo legítimo comprometido. Sus mantenedores advirtieron que la instalación podía ejecutar código dedicado a buscar credenciales. El paquete contaba incluso con una atestación de procedencia válida. Esto demuestra algo relevante: la procedencia de una publicación no certifica que su contenido sea seguro.
Qué revisar: ejecutables Node.js realmente en uso, lockfiles, scripts de instalación, tokens npm/GitHub y permisos de los procesos CI/CD.
GitLab: la fábrica de software también debe protegerse
GitLab anunció el 21 de octubre CVE-2026-110264, una falla vinculada a la compilación de expresiones regulares que, bajo ciertas condiciones, podía permitir ejecutar código sin autenticación. Recibió CVSS 10,0.
Las versiones corregidas incluyen 18.11.13, 19.0.10, 19.1.9, 19.2.9, 19.3.6, 19.4.3 y 19.5.1. El fabricante recomendó actualizar inmediatamente instalaciones autogestionadas y publicó mecanismos de detección de posibles intentos de explotación.
¿Por qué prestar especial atención a un servidor de repositorios? Porque, dependiendo de su configuración, puede concentrar código, runners, variables CI/CD, credenciales de despliegue y acceso a entornos productivos. Ese es el alcance que debe evaluarse, no una afirmación de que todos esos datos fueron comprometidos.
LiteLLM: un paquete puede ser oficial y, aun así, estar contaminado
El 21 de octubre, el proceso de publicación de LiteLLM fue comprometido. La versión 1.107.0 llegó a PyPI y a registros de contenedores oficiales con malware orientado al robo de credenciales.
El análisis publicado por los responsables el 23 de octubre reconstruyó el uso de credenciales privilegiadas y la modificación del origen utilizado por la canalización de publicación. Los paquetes afectados permanecieron accesibles en PyPI aproximadamente dos horas.
Una particularidad agravó el caso: componentes maliciosos podían ejecutarse al iniciar Python, incluso sin importar explícitamente la biblioteca. Por eso, si una organización ejecutó la versión afectada, desinstalar el paquete no basta para descartar exposición. Deben examinarse los artefactos instalados, reconstruir entornos confiables, investigar posibles indicadores de compromiso y rotar los secretos potencialmente accesibles.
Es una diferencia esencial: un canal de distribución legítimo puede estar comprometido sin que el consumidor lo advierta a simple vista.
eMudhra y PwnEscape: los riesgos también viven bajo la aplicación
Durante octubre se informó que las claves privadas asociadas a ocho certificados de autoridades certificadoras intermedias de eMudhra se habían generado con entropía insuficiente. Google documentó medidas para bloquear su confianza. El riesgo era permitir certificados HTTPS falsificados frente a clientes que aún confiaran en esas claves; no hay que interpretarlo como evidencia de que todas las conexiones fueron interceptadas.
Por otra parte, la investigación PwnEscape abordó una vía de escape desde una máquina virtual KVM hacia el anfitrión Linux, con trabajo de corrección en la comunidad del kernel. La exposición depende de la configuración, versión y backports de cada distribución.
HTTPS y virtualización continúan siendo controles fundamentales. Ninguno reemplaza el mantenimiento de las capas que lo hacen posible.
¿Qué puede hacer una empresa en las próximas 72 horas?
No recomendamos apagar sistemas sin análisis ni actualizar a ciegas. Una respuesta razonable comienza con un proceso corto, priorizado y documentado:
- Inventariar: servidores expuestos, aplicaciones, contenedores, runtimes, repositorios, pipelines y dependencias.
- Verificar: identificar versiones utilizadas por los procesos reales, no solo paquetes instalados; considerar parches y backports del proveedor.
- Priorizar: empezar por servicios expuestos a Internet, sistemas críticos y equipos con acceso a datos o credenciales sensibles.
- Preparar: realizar respaldos, validar compatibilidad en QA y contar con procedimiento de reversión.
- Corregir: aplicar parches y comprobar que el servicio carga efectivamente la versión esperada.
- Investigar: revisar logs, cuentas, ejecución inesperada, nuevos artefactos y uso anómalo de secretos; ante indicios, activar respuesta a incidentes.
- Documentar: registrar hallazgos, responsables, verificaciones, excepciones y pendientes.
La medida del éxito no es la cantidad de parches. Es poder responder: ¿qué estaba expuesto, qué hicimos y cómo comprobamos el resultado?
Lo que estas semanas realmente nos enseñan
PHP2Shell evidencia el papel del runtime. Java recuerda el costo de mantener software heredado. Node.js obliga a distinguir el motor de sus dependencias. GitLab demuestra que las herramientas de desarrollo son infraestructura crítica. LiteLLM cuestiona la confianza automática en publicaciones oficiales. eMudhra y PwnEscape amplían la mirada hacia certificados y aislamiento.
No existe un producto mágico capaz de eliminar todos estos riesgos. Sí existen prácticas que reducen la exposición: inventarios actualizados, mínimos privilegios, pruebas, parches controlados, monitoreo y capacidad de respuesta.
La seguridad no termina al entregar una aplicación. Es una responsabilidad durante todo su ciclo de vida.
ZopiTech: evaluar, priorizar y corregir sin improvisar
En ZopiTech, mediante nuestras capacidades de ciberseguridad e infraestructura, ayudamos a las organizaciones a evaluar el estado de seguridad de sus aplicaciones, servidores y servicios, identificar versiones expuestas y definir un plan de remediación según criticidad y continuidad operativa.
Cuando corresponde, también podemos ejecutar parcheo controlado, hardening, validación posterior y seguimiento, documentando resultados y reduciendo riesgos sin intervenir sistemas críticos a ciegas.
No necesitas esperar a sufrir un incidente para conocer tus riesgos. Una evaluación técnica inicial permite distinguir qué debe corregirse hoy, qué requiere pruebas y qué necesita un plan de modernización.
Fuentes y referencias
- PHP: avisos de seguridad del 21 de octubre
- Palo Alto Networks: PHP2Shell
- Oracle: Critical Patch Update, octubre de 2026
- Node.js: actualizaciones de seguridad de octubre
- GitLab: parche crítico de octubre
- LiteLLM: incidente y medidas de respuesta
- LiteLLM: reconstrucción del ataque
- Google: certificados eMudhra
- PwnEscape: investigación técnica
- TensorLake: incidente npm del 8 de octubre
Información contrastada al 24 de octubre de 2026. Antes de intervenir un sistema, consultar los avisos oficiales vigentes y comprobar las condiciones reales del entorno.
El objetivo no es sumar tecnología porque sí, sino comprender el problema, simplificar el camino y construir lo que genera valor.
Llevemos la idea a un plan de implementación.
Podemos revisar tu contexto, restricciones y el camino más corto para generar valor.